

コラム
WordPressで作ったホームページは、更新と管理を続けることで脆弱性のリスクを減らせます。反対に、公開後に本体やプラグイン、PHPを古いままにすると、見つかった弱点が残り続けます。
「小さな会社だから狙われない」とは限りません。まずは現在の状態を確認し、誰が更新するかまで決めることが対策の出発点です。
ここでいう脆弱性とは、ソフトにあるセキュリティ上の弱点のことです。
WordPressの脆弱性とは:更新しないと残る弱点
WordPressの脆弱性対策は、一度設定すれば終わりではありません。弱点が見つかると、それを直した新しい版が出るため、更新を続ける必要があります。
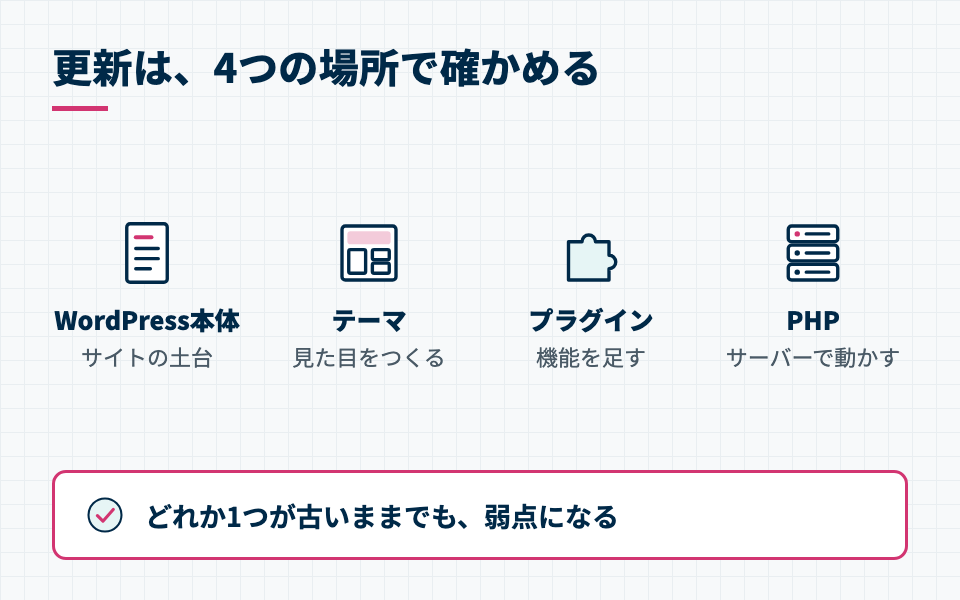
確認する対象は、WordPress本体だけではありません。テーマ、プラグイン、PHPを含む4つのうち、どれか1つが古いままでも弱点になり得ます。
| 確認するもの | 役割 | 更新する人の例 |
|---|---|---|
| WordPress本体 | ホームページを動かす土台 | 社内の管理担当者、または制作・保守会社 |
| テーマ | 見た目やページの構成をつくる | 社内の管理担当者、または制作・保守会社 |
| プラグイン | フォームやSEOなどの機能を追加する | 社内の管理担当者、または制作・保守会社 |
| PHP | サーバー側でWordPressを動かす言語 | サーバーの管理担当者、または制作・保守会社 |
誰が更新するかは、制作や保守の契約によって異なります。社内で対応していると思っていた作業を制作会社に任せたままだった、という行き違いを避けるためにも、担当範囲を確かめてください。
WordPressには、必要な機能をプラグインで追加しやすい面があります。私たちsawanのコラムでも、フォーム、SEO、バックアップの取り込みなどをプラグインで組み合わせ、カスタム投稿で運用していました。
WordPressそのものが危険なのではなく、複数の更新対象を継続して管理できるかがポイントです。
工務店のサイトも狙われる理由
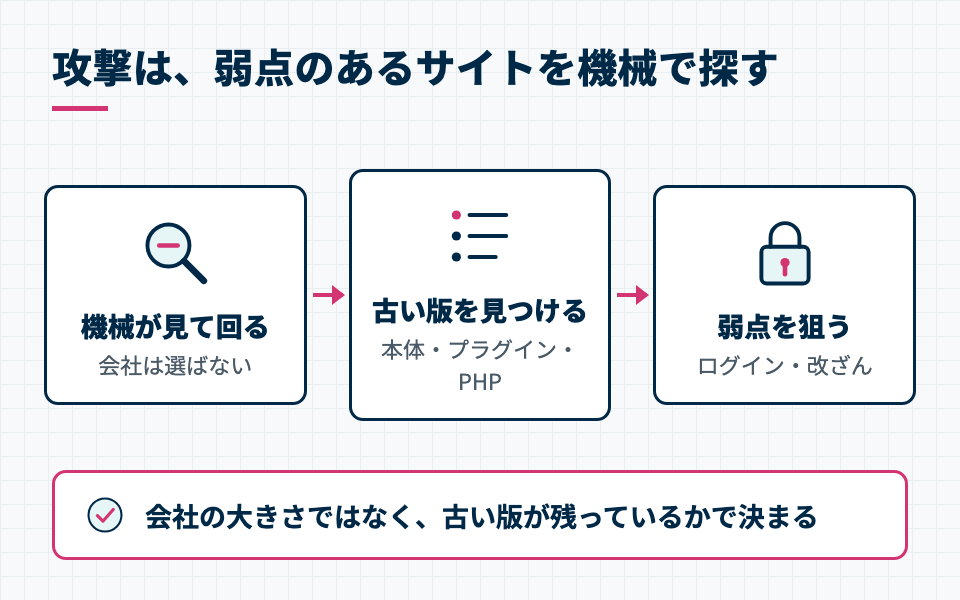
会社の規模が小さいことは、狙われない理由にはなりません。攻撃は特定の会社だけを選ぶのではなく、弱点のあるサイトを機械で探して回ることが多いためです。
例えば、長く更新されていないWordPress本体やプラグイン、PHPがあれば、会社の知名度に関係なく機械の探索対象になる可能性があります。「うちのサイトには目立つ情報がないから大丈夫」と考えるより、公開されているサイトは確認され得るものとして備えるほうが現実的です。
ただし、必要以上に怖がる必要はありません。更新対象を把握し、ログインとバックアップを含めて管理を続ければ、取れる対策はあります。
更新が止まったサイトで起きていること
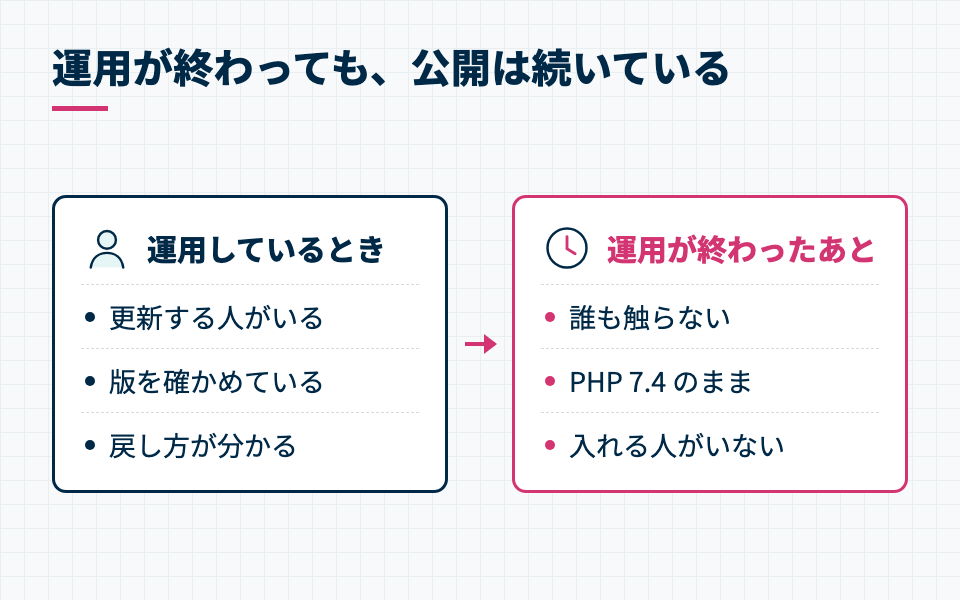
私たちが以前制作した、あるコラムサイトの例です。そのサイトは運用が終わったあと誰も触らなくなり、サーバーのPHPが7.4のまま残っていました。
PHP 7.4は、2022年11月にサポートが終わった版です。私たちは現在そのサーバーに入れないため、こちらから更新することもできません。
この例で問題なのは、古い版だけではありません。「運用が終わったあと、誰が管理するのか」が決まらないまま、公開だけが続いていることです。
ホームページは更新頻度が下がっても、管理が不要になるわけではありません。コラムの投稿を止める場合も、サイトを公開し続けるなら、版の確認と更新を担当する人を残す必要があります。
今日からできる6つの対策
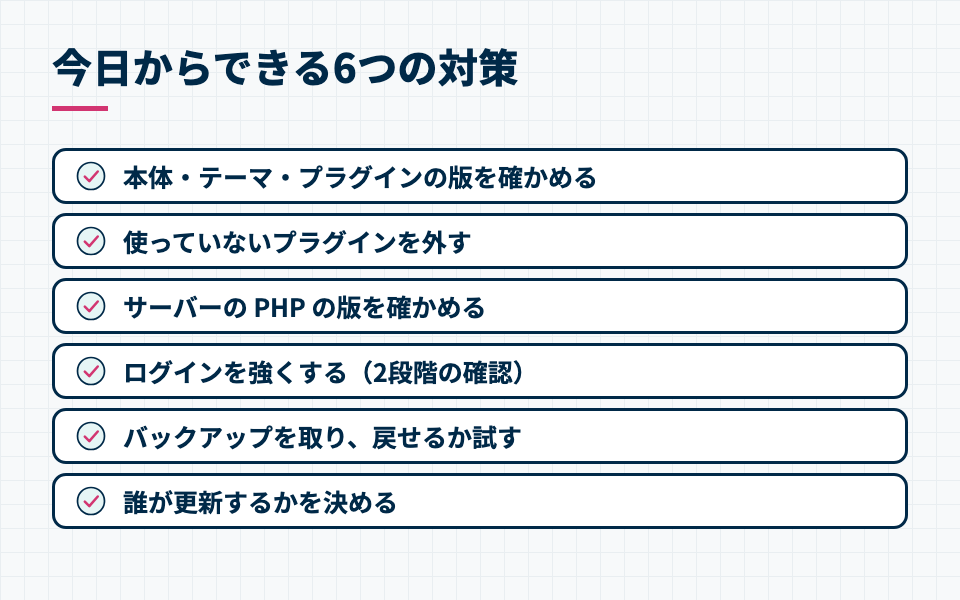
最初に行うのは、新しい仕組みへの移行ではなく、今のサイトの状態を知ることです。次の6項目を順番に確認すると、抜けている対策を整理できます。
1. WordPress本体・テーマ・プラグインの版を確かめる
管理画面で、WordPress本体、利用中のテーマ、プラグインの版を確認します。
社内で判断できない場合は、制作・保守会社に「どこまでが更新の対象か」「現在の版を誰が確認しているか」を尋ねてください。更新作業の担当が曖昧なら、この機会に線引きします。
2. 使っていないプラグインを外す
現在使っている機能と、使っていないプラグインを分けます。
プラグインは機能を増やせる一方、更新対象も増やします。必要なものだけに絞ると、版を確認する範囲が分かりやすくなります。
3. サーバーのPHPの版を確かめる
WordPressの管理画面だけでなく、サーバー側のPHPも確認します。
自社でサーバーを管理していない場合は、契約先や制作・保守会社に現在の版を尋ねます。WordPress本体やプラグインだけを更新して終わりにせず、4つの更新対象を一緒に見てください。
4. 管理画面のログインを強くする
まず、ほかのサービスと同じパスワードを使い回さないようにします。そのうえで、管理画面に2段階の確認を設定できるかを確かめてください。
担当者が複数いる場合は、それぞれのログイン方法も確認します。
5. バックアップを取り、戻せるか試す
バックアップは、取っているだけでは十分か判断できません。保管されている内容を確認し、必要なときに戻せるかを試します。
「自動で保存されているはず」で終わらせず、誰が確認し、どの手順で戻すのかまで整理してください。
6. 誰が更新するかを決める
最後に、本体、テーマ、プラグイン、PHPのそれぞれについて担当者を決めます。社内、制作会社、保守会社のどこが受け持つのかを書き出すと、管理の空白を見つけやすくなります。
サイトの運用を止めるときも、公開を続けるのか、管理を誰に引き継ぐのかを決めてください。対策を一度行うだけでなく、確認と更新が続く役割を残すことが欠かせません。
6つを一度に終えられない場合は、まず版と担当者を確認します。
対策を「人」ではなく「仕組み」で減らす選択肢
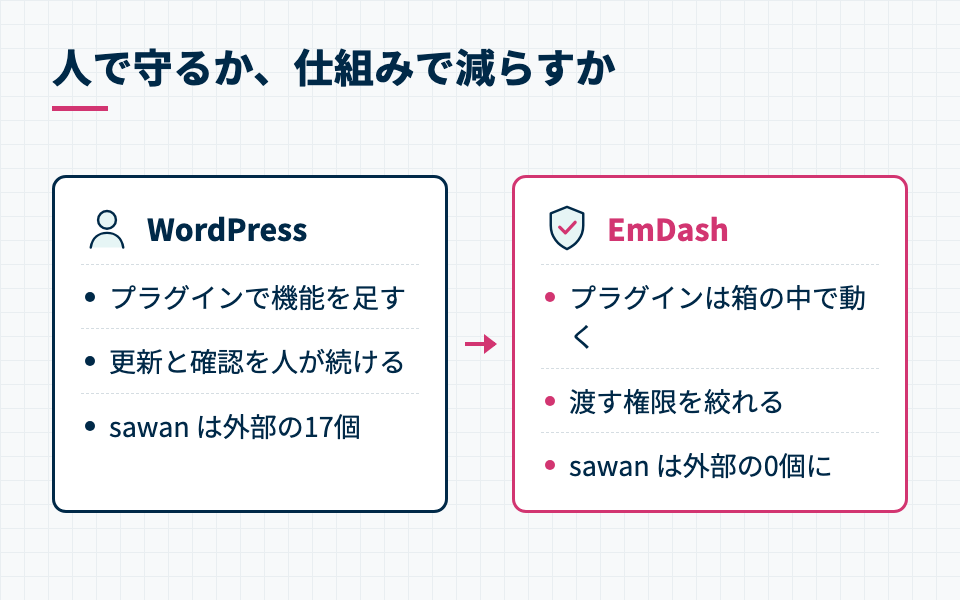
WordPressの管理を続けるほかに、更新対象の持ち方が異なるCMSへ移す選択肢もあります。CMSとは、ホームページの文章や画像を管理する仕組みです。
その一例が、Cloudflareが公開したオープンソースのCMS「EmDash」です。EmDashは、プラグインを1つずつ隔離した箱(サンドボックス)の中で動かし、宣言した権限だけを渡す設計になっています。
Cloudflareは、WordPressのセキュリティの弱点の96%はプラグインから来ていると説明しています。一方で、CloudflareがEmDashを「WordPressの精神的な後継」と呼んだことには、WordPressの共同創業者が強く反発しており、「後継」という表現は言い過ぎだとみる声もあります。
どちらが正しいと決めるのではなく、自社が必要とする機能と、管理できる更新対象を比べることが大切です。プラグインを柔軟に組み合わせたい会社にはWordPressが向く場面があります。
私たちsawanでは、自社サイトをWordPressからEmDashへ移したところ、外部プラグインが17個から0個になりました。これはすべての会社に移行を勧めるための数字ではなく、仕組みを変えることで管理対象を減らした自社の例です。
よくある質問
QWordPressはセキュリティが弱いのでしょうか?
WordPressそのものだけでなく、本体、テーマ、プラグイン、PHPの管理状況を一緒に見る必要があります。4つを更新し続けられる体制があるかを確認してください。
Q小さな工務店のサイトも対策が必要ですか?
会社の規模にかかわらず、弱点のあるサイトが機械で探されることがあります。知名度ではなく、古い版が残っていないかを基準に考えます。
Q何から始めればよいですか?
WordPress本体、テーマ、プラグイン、PHPの版と、更新を担当する人を確認してください。あわせて、使っていないプラグイン、ログイン、バックアップも順に見直します。
QWordPressから別のCMSへ移すべきですか?
すぐに移す必要があるとは限りません。必要な機能、現在の管理体制、移行後に管理する対象を比べ、自社に合う方法を選びます。
まとめ
WordPressの脆弱性対策では、本体だけでなく、テーマ、プラグイン、PHPを継続して更新する必要があります。小さな会社のサイトも機械で探されることがあるため、「狙われる規模か」ではなく、「古い版や管理の空白がないか」で確認してください。
今日からできるのは、4つの版を確かめ、不要なプラグインを外し、ログインとバックアップを見直すことです。最後に、誰が更新するかを決めれば、公開後の放置を防ぎやすくなります。
WordPressを管理し続ける方法と、EmDashのように管理対象の持ち方が異なるCMSへ移す方法には、それぞれ特徴があります。まずは自社サイトの現在地を整理し、続けられる管理方法を選んでください。
この記事を書いた人・監修した人
執筆者
sawan 編集部
sawan株式会社
建設・住宅業界に特化した WEB マーケティングの会社 sawan の編集部。工務店・住宅会社のサイトの制作と運用の現場で得たことをもとに、記事を企画しています。自社のサイトも WordPress から EmDash に移しました。
監修者
斉藤 伸義
sawan株式会社 代表取締役・二級建築士
住宅業界で10年、設計事務所・地域の工務店・ハウスメーカーの3社で、設計・営業・施工管理・広報を経験。その後、建築業界専門の IT 会社で WEB ディレクターとして約100社の工務店・ハウスメーカーのサイト制作と運用を担当。2023年に sawan を創業し、建設・住宅業界に特化した WEB マーケティングを支援している。
この記事の下書きは Claude Code(AI)が書き、内容の確認と最終の判断は代表が行っています。