

コラム
WordPressの表示や管理画面に異変があっても、慌ててファイルを消したり、自分だけで直そうとしたりする必要はありません。まず状況を記録し、保守の担当や制作会社、サーバー会社へ相談しながら対応を進めます。
この記事では、住宅会社の社内で行うことと、専門の人に頼むことを分けて、気づいてから復旧するまでの順番を説明します。
ここでいうハッキング(改ざん)とは、許可していない人や仕組みにWordPressへ入られ、表示や利用者、ファイルなどを勝手に変えられたり、サイトを不正に使われたりすることです。
結論:気づいたら「記録 → 相談 → パスワード」。直す作業は専門の人と
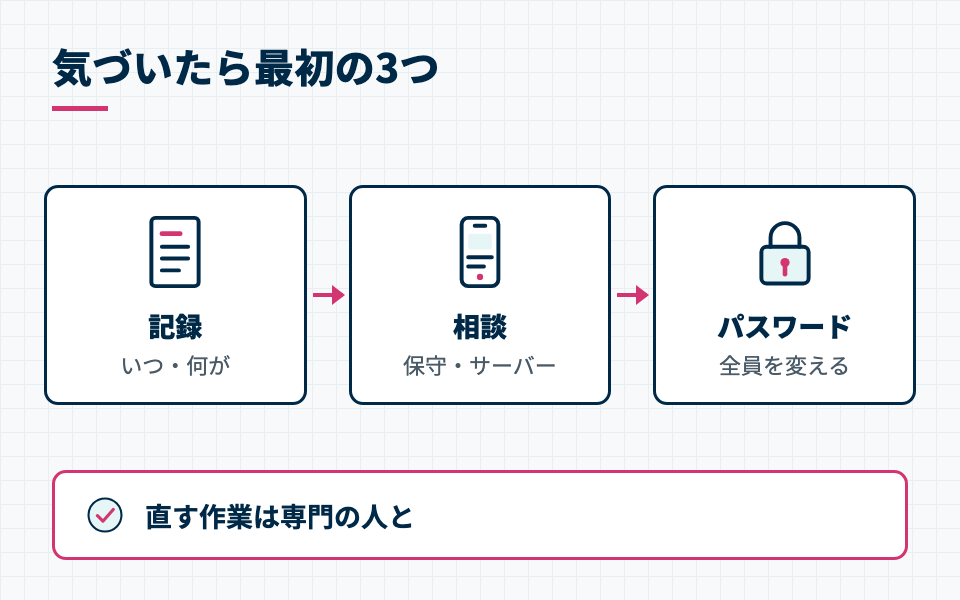
異変に気づいたら、最初に「何が、いつから、どう変わったか」を記録します。次に、契約している保守の担当や制作会社、サーバー会社へ相談し、案内を受けながら全員のパスワードを変更します。
ただし、調査や掃除の前に証拠となる状態を消すと、侵入された経路を確かめにくくなります。画面やファイルをむやみに削除せず、技術的な作業は専門の人と進めてください。
社内の役割は、すべてを直すことではありません。発見した異変を記録し、関係者へ連絡し、サイトや問い合わせ対応をどうするか判断できる状態をつくることです。
ハッキングされたときに見える兆し
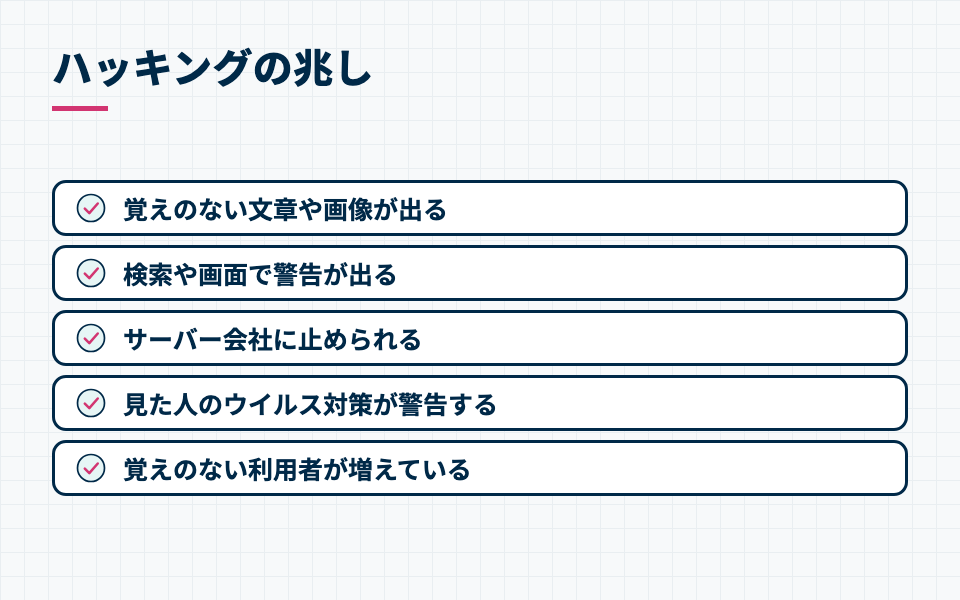
WordPressのハッキングは、トップページの見た目が変わる場合だけではありません。次のような兆しもあります。
- ブラウザで開くと、覚えのない文章や画像が表示される
- 検索結果や警告画面で、危険なサイトとして案内される
- サーバー会社から、サイトを止めたという連絡が届く
- サイトを見た人のウイルス対策ソフトが警告を出す
- ほかのサイトへの攻撃に使われていると連絡が来る
- WordPressに覚えのない利用者が増えている
- 管理画面などで、許可していない動きが見つかる
住宅会社なら、例えば「施工事例は表示されているのに問い合わせフォームだけ動かない」「検索結果から開こうとすると警告が出る」といった異変も見逃せません。見た目が元のままでも、問い合わせやメールに影響が出ていることがあります。
住宅会社のサイトで困ること
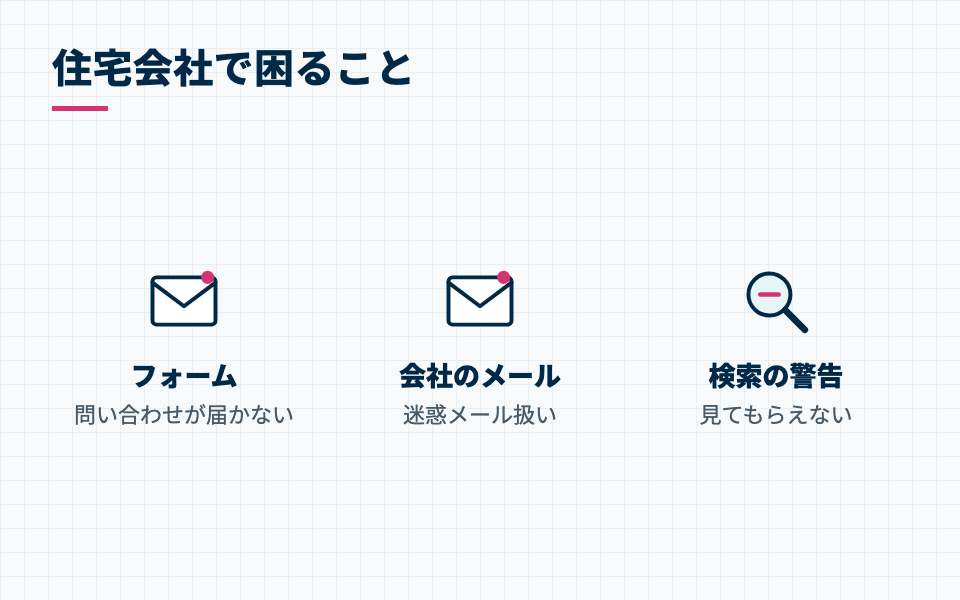
住宅会社のサイトでは、表示の書き換えだけでなく、見込み客との接点が止まることにも注意が必要です。例えば、問い合わせフォームが動かなければ、資料請求や来場予約を受け取れません。
不正にサイトから迷惑メールが送られると、同じサーバーを使う会社のメールまで迷惑メールと判断されることがあります。送ったメールが相手に届かない状態では、問い合わせ後の連絡にも支障が出ます。
また、検索結果やブラウザに警告が表示されると、施工事例や会社情報を見てもらいにくくなります。Google Search Consoleなどへあらかじめ登録しておくと、検索に関する警告を確認する手がかりになります。
社内では、サイトだけを見るのではなく、フォームの受信、会社メールの送受信、検索結果の表示も確認します。どこまで影響しているかを記録し、相談先へ共有できるようにしておきましょう。
気づいてから復旧までの流れ
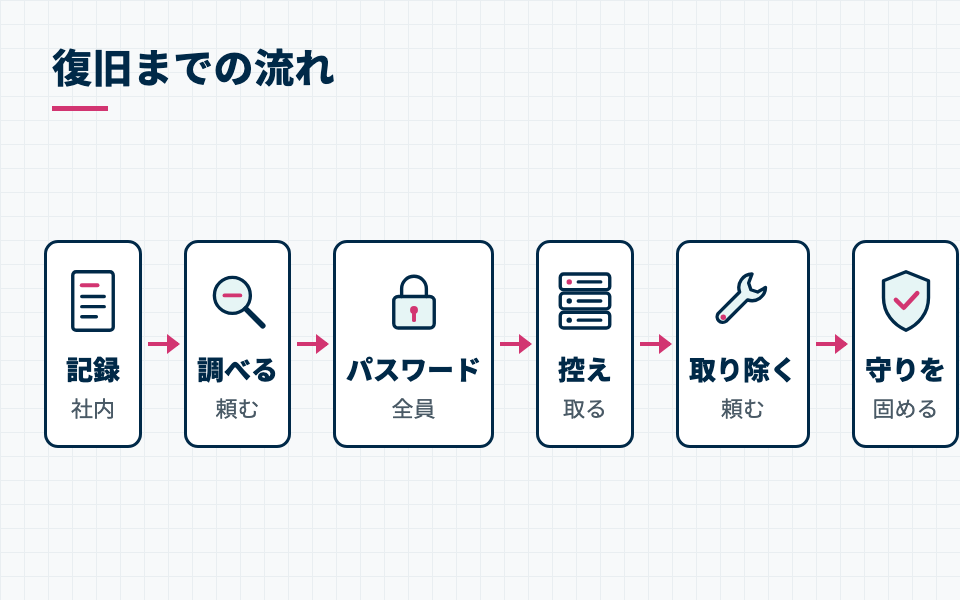
復旧は、異変だけを消して終わりではありません。今の状態を残し、書き換えられた箇所を取り除き、侵入経路を調べてから守りを固めます。WordPress公式が案内する順番に沿って、社内の役割と専門の人へ頼む作業を分けて進めます。
住宅会社では、フォーム、メール、検索結果の警告も確認の対象です。各段階でわかったことを記録し、社内と相談先で共有しながら進めます。
1. 落ち着いて、気づいたことを記録する
まず、異変に気づいた時刻、表示された警告、覚えのない利用者などを記録します。直前にプラグインを入れた、テーマを変えたといった作業も書き出しておきます。
ここまでは社内で行えます。原因を決めつけたり、気になるファイルをすぐに消したりせず、見つけた事実をそのまま残してください。
2. サイトと社内のパソコンを調べ、相談する
次に、検査の道具を使ってサイトの状態を調べ、自分のパソコンもウイルス検査します。技術的な検査は、保守の担当や制作会社へ依頼すると進めやすくなります。
あわせてサーバー会社へ連絡し、停止の理由や確認すべき範囲を聞きます。社内は記録をそろえ、誰に相談したか、どの案内を受けたかを残します。
3. パスワードを変え、ログイン中の人を締め出す
調査の案内を受けながら、WordPressに関係する全員のパスワードを変更し、ログイン中の人をいったん締め出します。パスワードは長くし、ほかのサービスと使い回さないようにします。二段階の認証も選択肢です。
4. 掃除の前に、今の状態を含めて控えを取る
書き換えられたものを消す前に、現在の状態を含むバックアップを取ります。きれいな状態だけでなく、被害を受けた状態も侵入経路を調べる材料になるためです。この作業は、保存場所や戻し方を確認できる担当者へ頼みます。
5. 書き換えを取り除き、本体などを新しくする
専門の人に、書き換えられたものを見つけて取り除いてもらいます。その後、WordPress本体などを新しい状態にし、表示、フォーム、メール、検索の警告を確認します。
見た目が戻っただけで復旧と判断せず、住宅会社側でも問い合わせが受け取れるかを確かめます。
6. もう一度パスワードを変え、侵入経路を調べる
掃除が終わったら、パスワードをもう一度変更します。続いて、どこから入られたかを調べ、同じことが起きにくい設定へ見直します。
社内では、対応の記録、連絡先、判断した内容をまとめます。専門の人には侵入経路の調査と守りの見直しを頼み、今後の更新担当と確認方法まで決めておくと、次の異変にも対応しやすくなります。
起きにくくする管理と、プラグインを隔離する仕組み
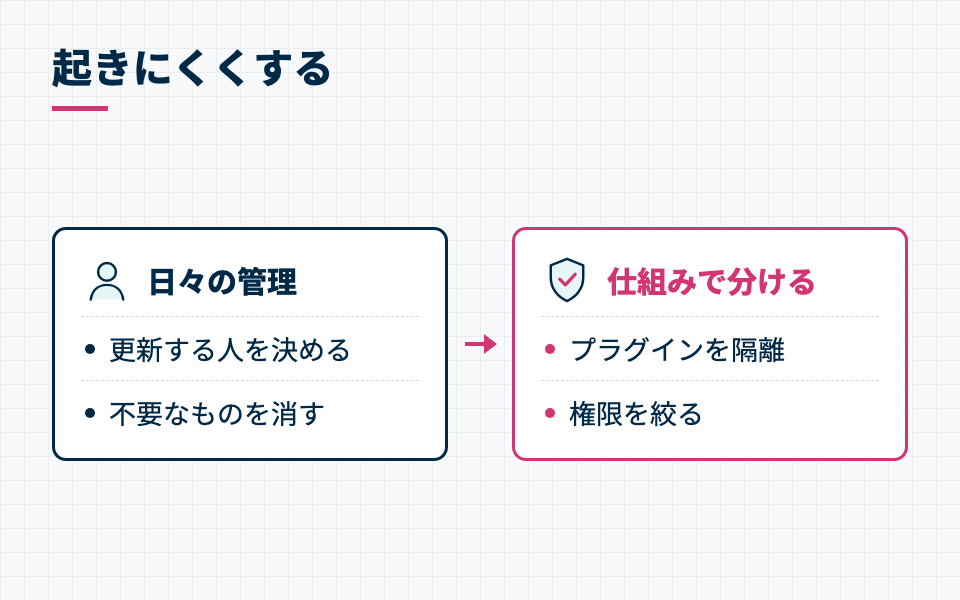
ハッキングを起きにくくするには、日々の管理を止めないことが出発点です。WordPressを更新する人を決め、使っていないプラグインは削除します。長く使っていないサイトも放置せず、誰が確認するかを決めてください。
私たちが以前制作したサイトには、運用終了後に誰も触らず、サーバーのPHPがサポート終了後の版のまま残っていた例があります。制作会社がサーバーへ入れない場合もあるため、「作った会社が見ているはず」と考えず、契約と管理の担当を確かめる必要があります。
一方、WordPressはプラグインを組み合わせ、フォーム、SEO、バックアップなど必要な機能を追加できます。目的に合う機能を柔軟に選び、更新を続けられる体制がある会社には向いています。
別の選択肢として、EmDashにはプラグインを一つずつ隔離した箱の中で動かし、宣言した権限だけを渡す仕組みがあります。Cloudflareは、WordPressのセキュリティの弱点の96%はプラグインから来ていると説明しており、プラグインの影響範囲を分ける考え方を採っています。
私たちは、WordPressでフォームやSEO、バックアップなどのプラグインを組み合わせていました。EmDashへの移行後は外部プラグインが0個になりましたが、フォームや独自テーマの部分はそのまま移らず、作り直しが必要でした。仕組みだけで決めず、必要な機能と運用できる体制を比べて選ぶことが大切です。
よくある質問
Q見た目が変わっていなければ、ハッキングではありませんか?
見た目が同じでも、覚えのない利用者が増えたり、ほかのサイトへの攻撃に使われたりする場合があります。フォーム、メール、検索結果の警告も確認し、異変があれば記録して相談してください。
Q異変を見つけたら、先に不審なファイルを消してよいですか?
先に消すと、侵入経路を調べる材料まで失うことがあります。気づいた内容と時刻を記録し、専門の人へ相談して、現在の状態をバックアップしてから掃除を進めます。
Qパスワードは最初に一度変えればよいですか?
公式の流れでは、調査中に全員のパスワードを変更してログイン中の人を締め出し、掃除のあとにもう一度変更します。長く、使い回さないパスワードにし、二段階の認証も検討します。
QWordPressから別のCMSへ移せば、対策は終わりますか?
CMSを変えることは選択肢の一つですが、必要な機能がそのまま移るとは限りません。WordPressを継続する場合も別のCMSへ移る場合も、更新や確認を担当する人を決め、管理を続ける必要があります。
まとめ
WordPressのハッキングや改ざんに気づいたら、「記録 → 相談 → パスワード変更」の順に動きます。掃除を急がず、今の状態をバックアップしてから、専門の人と書き換えの除去、更新、侵入経路の調査を進めてください。
住宅会社の社内が受け持つのは、記録・連絡・判断です。復旧時はページの表示だけでなく、問い合わせフォーム、会社メール、検索結果の警告まで確かめます。
その後は、WordPressを更新する人を決め、使わないプラグインを削除するなど、管理を続けます。WordPressを使い続ける方法と、プラグインを隔離して動かすEmDashのような仕組みを比べ、自社で運用できる形を選びましょう。
この記事を書いた人・監修した人
執筆者
sawan 編集部
sawan株式会社
建設・住宅業界に特化した WEB マーケティングの会社 sawan の編集部。工務店・住宅会社のサイトの制作と運用の現場で得たことをもとに、記事を企画しています。自社のサイトも WordPress から EmDash に移しました。
監修者
斉藤 伸義
sawan株式会社 代表取締役・二級建築士
住宅業界で10年、設計事務所・地域の工務店・ハウスメーカーの3社で、設計・営業・施工管理・広報を経験。その後、建築業界専門の IT 会社で WEB ディレクターとして約100社の工務店・ハウスメーカーのサイト制作と運用を担当。2023年に sawan を創業し、建設・住宅業界に特化した WEB マーケティングを支援している。
この記事の下書きは Claude Code(AI)が書き、内容の確認と最終の判断は代表が行っています。